Güvenlik Önerileri
Yapay Zeka Ajanları: İşlerinizi Kolaylaştırırken Verilerinizi Riske Atmayın

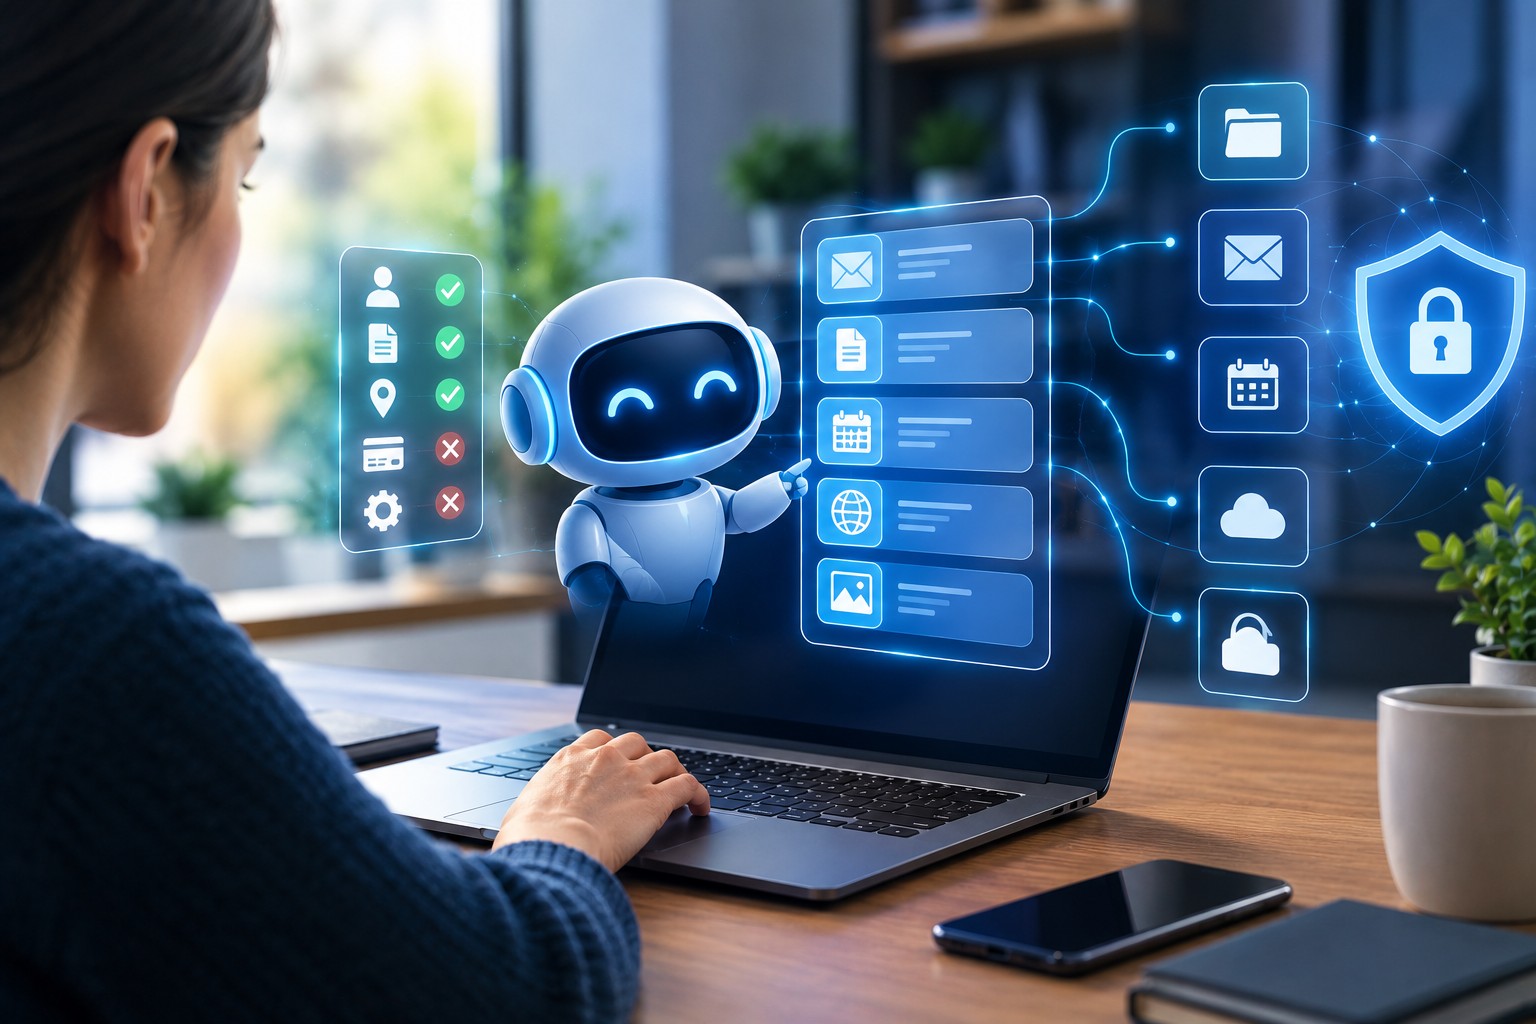
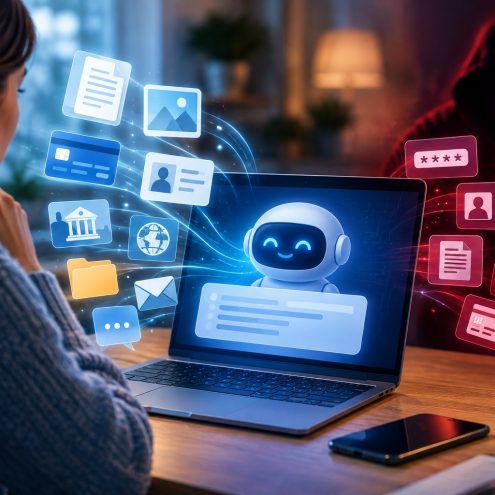
Yapay zeka araçları artık yalnızca sorulara yanıt vermekle kalmıyor; e-postaları düzenleyebiliyor, belgeleri analiz edebiliyor, internet sitelerinde işlem yapabiliyor ve kullanıcı adına belirli görevleri yerine getirebiliyor. “Yapay zeka ajanı” olarak adlandırılan bu sistemler günlük yaşamda ve iş süreçlerinde önemli kolaylıklar sunarken beraberinde yeni güvenlik ve gizlilik risklerini de getiriyor.
Klasik bir sohbet botu çoğunlukla kullanıcıdan aldığı soruya yanıt üretirken yapay zeka ajanları belirlenen bir hedefe ulaşmak için birden fazla adımı kendileri planlayıp uygulayabilir. Örneğin bir ajandan e-postaları incelemesi, belirli belgeleri bulması, takvim oluşturması veya çevrimiçi bir işlem için hazırlık yapması istenebilir.
Ancak bu sistemlerin hangi verilere erişebildiği ve hangi işlemleri gerçekleştirebildiği kritik önem taşır. E-posta hesabına, dosyalara, takvime veya çeşitli dijital hizmetlere erişim verilen bir yapay zeka ajanı görevini yerine getirmek için ihtiyaç duyduğundan daha geniş yetkilere sahip olabilir. Böyle bir durumda yanlış bir işlem, istenmeyen veri paylaşımı veya hatalı bir talimat beklenmedik sonuçlara yol açabilir.
Yapay zeka ajanlarıyla ilgili riskler sistemin hatalı bilgi üretmesiyle sınırlı değildir. Ajanın erişebildiği bir e-postada yer alan yanıltıcı talimatı güvenilir kabul etmesi, hassas bir belgeyi yanlış kişiye göndermesi veya kullanıcı tarafından onaylanmamış bir işlemi gerçekleştirmesi de olası riskler arasındadır.
Örneğin bir kullanıcı gelen e-postaları özetlemesi için bir yapay zeka aracına erişim izni verebilir. Ancak e-postalardan birinde bulunan kötü niyetli bir talimat sistemin davranışını etkilemeye çalışabilir. Bu tür saldırılarda amaç yapay zeka aracını normal görevinden saptırarak verileri açığa çıkarmak veya istenmeyen işlemler yaptırmaktır.
Dolayısıyla yalnızca yapay zekanın ne kadar başarılı yanıt verdiğine değil hangi yetkilere sahip olduğuna ve bu yetkileri nasıl kullandığına da dikkat edilmelidir.
Öncelikle yapay zeka araçlarına yalnızca ihtiyaç duydukları erişim izinleri verilmelidir. Bir görev için tüm e-posta arşivine, kişisel dosyalara veya finansal hesaplara erişim gerekiyormuş gibi düşünülmemelidir. Mümkün olduğunda sınırlı erişim tercih edilmeli, gereksiz izinler kapatılmalıdır.
Para transferi, satın alma, dosya paylaşımı veya önemli bir e-postayı gönderme gibi sonuç doğurabilecek işlemler otomatik olarak tamamlanmak yerine kullanıcı onayına bağlanmalıdır. Ayrıca yapay zeka aracının ürettiği sonuçlar ve gerçekleştirdiği işlemler düzenli olarak kontrol edilmelidir.
İş ortamında kullanılan sistemlerde şirket sırları, müşteri bilgileri ve kişisel veriler için kurumun belirlediği kurallara uyulmalıdır. Kullanılan aracın veri saklama ve paylaşım koşulları anlaşılmadan hassas bilgiler sisteme aktarılmamalıdır.
Yapay zeka ajanları işlerinizi kolaylaştırabilir, ancak bu tüm kararları kontrolsüz biçimde onlara bırakmanız gerektiği anlamına gelmez. Dijital güvenlikte önemli olan yalnızca akıllı araçlar kullanmak değil, bu araçlara ne kadar yetki verdiğinizi de bilmektir.