Güvenlik Önerileri
Bir Tıkla Başlayan Siber Tehlike: Sahte CAPTCHA Tuzağı

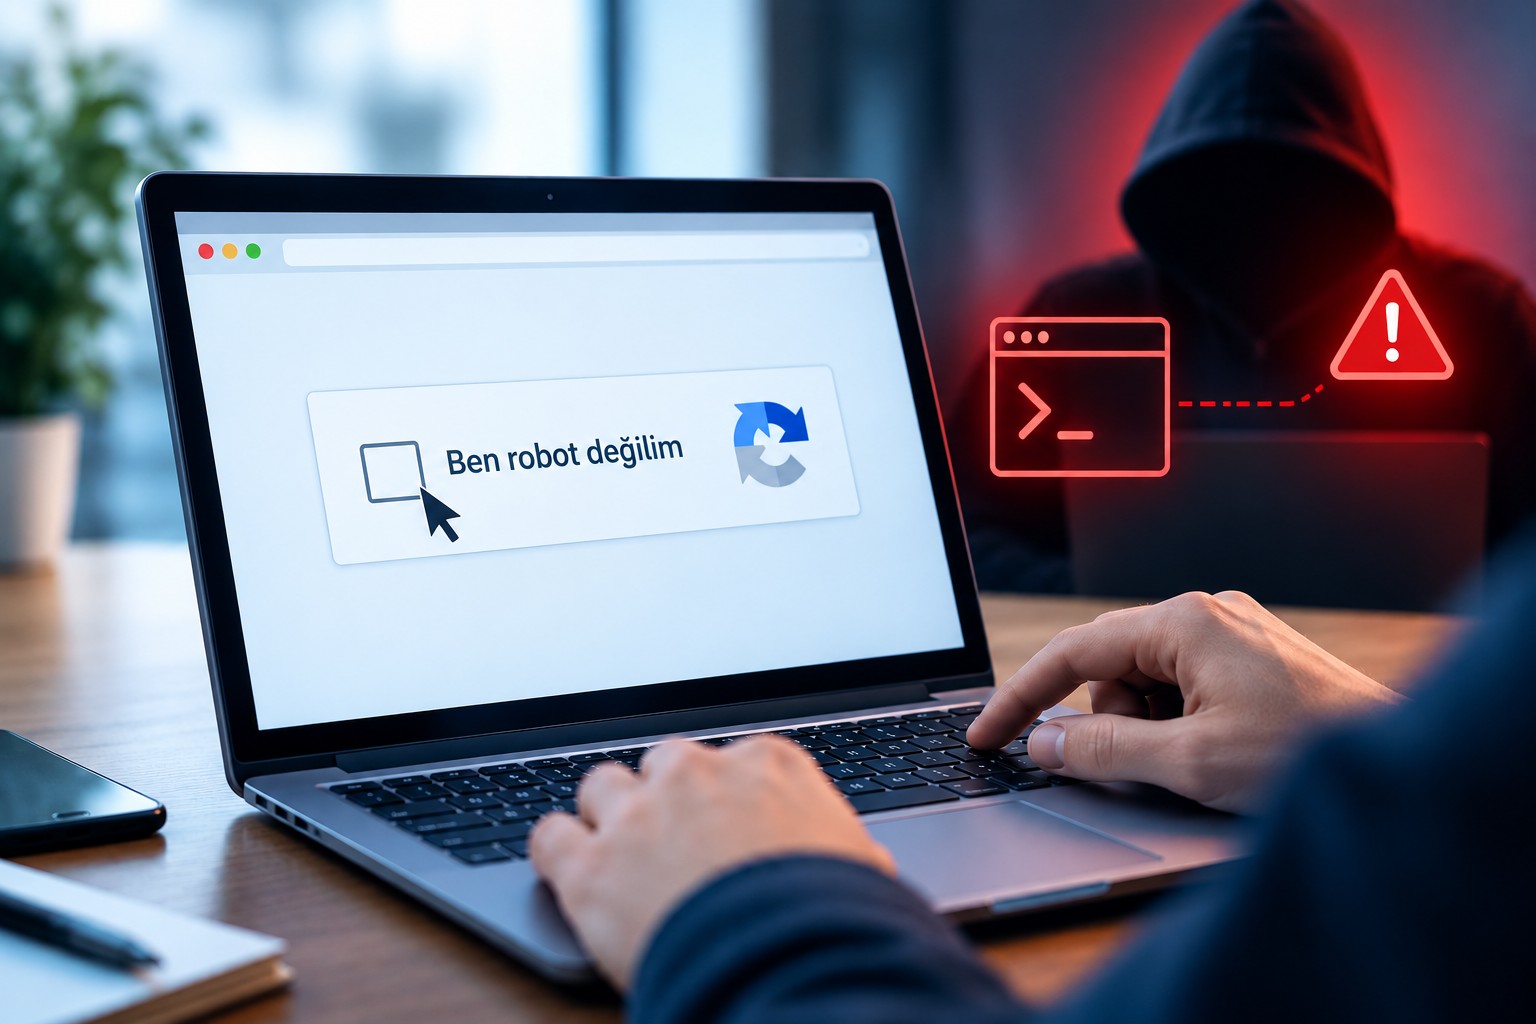
İnternette bir web sitesine girerken karşımıza çıkan “Robot olmadığınızı doğrulayın” şeklindeki CAPTCHA ekranları artık günlük internet kullanımının sıradan bir parçası. Siber saldırganlar da kullanıcıların bu ekranlara olan güvenini kötüye kullanarak sahte CAPTCHA sayfaları oluşturmaya başladı. Gerçek bir güvenlik doğrulamasını taklit eden bu ekranlar kullanıcıları yalnızca bir kutucuğu işaretlemeye değil bilgisayarlarında zararlı işlemler gerçekleştirmeye yönlendirebiliyor.
Sahte CAPTCHA saldırılarında ilk adım genellikle kullanıcıyı özel olarak hazırlanmış bir internet sayfasına yönlendirmek. Bu yönlendirme bir oltalama e-postası, SMS, sosyal medya paylaşımı, internet reklamı veya ele geçirilmiş bir web sitesi üzerinden gerçekleşebilir. Kullanıcı sayfaya ulaştığında Google reCAPTCHA veya Cloudflare gibi bilinen güvenlik servislerini taklit eden bir doğrulama ekranıyla karşılaşabilir.
İlk bakışta her şey normal görünebilir. Kullanıcıdan “Robot değilim” kutucuğuna tıklaması istenir. Ancak asıl saldırı bundan sonraki aşamada devreye girer. Sahte sayfa kullanıcıdan Windows + R tuşlarına basmasını, ardından ekranda verilen veya panoya kopyalanan bir komutu çalıştırmasını isteyebilir. Bazı saldırılarda kullanıcıya bu işlemin “güvenlik doğrulamasının bir parçası” olduğu söylenebilir.
Buradaki en önemli nokta kullanıcının farkında olmadan saldırganın hazırladığı bir komutu kendi bilgisayarında çalıştırmasıdır. Örneğin kullanıcı, web sayfasındaki talimatı takip ederek Çalıştır penceresini veya PowerShell/Terminal uygulamasını açabilir ve daha önce panoya kopyalanmış içeriği buraya yapıştırabilir. Komut çalıştırıldığında ise zararlı yazılım indirilebilir, kullanıcı bilgileri ele geçirilebilir veya saldırganın bilgisayara uzaktan erişmesini sağlayabilecek bileşenler devreye girebilir.
Bu yöntem kullanıcıyı teknik bir açığı kullanarak değil kendisinin bir işlemi gerçekleştirmesini sağlayarak hedef aldığı için özellikle dikkat çekici. Saldırganın amacı çoğu zaman güvenlik mekanizmalarını doğrudan aşmak yerine kullanıcıya “güvenlik kontrolü yapıyorum” hissi vermektir.
En önemli kural oldukça basit: Gerçek bir CAPTCHA, kullanıcıdan bilgisayarında komut çalıştırmasını istemez. CAPTCHA doğrulaması için Windows + R kombinasyonuna basmanız, bir komutu kopyalayıp çalıştırmanız ya da bilinmeyen bir dosyayı indirmeniz isteniyorsa işlem durdurulmalıdır.
Bunun yanında internet sitesinin adresi de kontrol edilmelidir. Tanınmış bir markanın logosunun veya tasarımının kullanılması, sayfanın gerçekten o kuruma ait olduğu anlamına gelmez. Alan adındaki küçük farklılıklar, şüpheli uzantılar veya beklenmedik yönlendirmeler önemli uyarı işaretleri olabilir.
Sahte CAPTCHA saldırılarına karşı en etkili savunmalardan biri, “Doğrulama yapıyorum” düşüncesiyle ekrandaki her talimatı uygulamamak ve beklenmeyen işlemlerde durup düşünmektir. Özellikle bir web sayfası tarayıcının dışına çıkmanızı ve bilgisayarınızda komut çalıştırmanızı istiyorsa, CAPTCHA’yı değil saldırganın talimatını uyguluyor olabilirsiniz.